Flipper Zero Simplificado
Disciplina: Fundamentos de Sistemas Embarcados
Membros do Grupo:
- Arthur Augusto Rezende da Paixão - Matrícula: 211031600
- Marcos Vinícius Lima Bezerra - Matrícula: 211062698
- Ian Costa Guimarães - Matrícula: 222014859
- Felipe de Oliveira Motta - Matrícula: 221031158
1. Descrição do Produto Selecionado
- Funções principais, público-alvo e contexto de uso;
- Componentes e sensores utilizados;
- Tecnologias de comunicação e controle embarcadas.
1.1 Visão Geral
O Flipper Zero é um dispositivo portátil multi-ferramenta voltado para pesquisa de segurança, pentest de hardware e interação com sistemas de controle de acesso. Lançado em 2022 após uma campanha no Kickstarter em julho de 2020, o produto arrecadou mais de US$ 4,8 milhões de aproximadamente 40.000 apoiadores — muito além da meta inicial de US$ 60.000 1.
O projeto foi concebido pelo engenheiro russo Pavel Zhovner e co-fundado por Alexander Kulagin, que teve a ideia inicial enquanto trabalhava em redes 4G em áreas remotas, onde sentia falta de ferramentas portáteis de diagnóstico. A inspiração estética e conceitual veio do projeto Pwnagotchi — um dispositivo de auditoria Wi-Fi com interface estilo Tamagotchi [2]. Ao contrário do Pwnagotchi, que foca apenas em Wi-Fi, o Flipper Zero foi projetado para capturar e interagir com praticamente qualquer protocolo sem fio de curto alcance [3].
O design do produto é deliberadamente lúdico: o display exibe um golfinho animado (referência ao conto "Johnny Mnemonic" de William Gibson) que evolui conforme o usuário realiza mais interações com sistemas ao redor. A Flipper Devices Inc., empresa fundada pelos criadores, está atualmente sediada nos Estados Unidos [4].
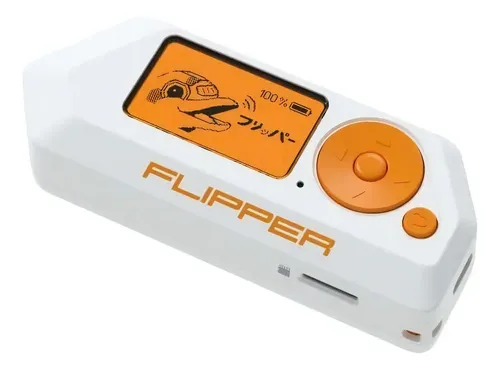 Figura 1: Flipper Zero — visão frontal mostrando o display LCD. Fonte: Mercado Livre
1.2 Funções Principais
O Flipper Zero consolida em um único dispositivo de bolso diversas ferramentas que anteriormente exigiam equipamentos separados [5]:
Rádio Sub-GHz (315–928 MHz): Captura, análise e reprodução (replay) de sinais de controles remotos, abridor de garagem, sistemas de alarme, sensores meteorológicos e outros dispositivos IoT que operam abaixo de 1 GHz.
RFID 125 kHz: Leitura, clonagem e emulação de cartões de acesso de baixa frequência (EM4100, HID Prox, Indala, entre outros) — o tipo mais comum em catracas e portões corporativos mais antigos.
NFC 13,56 MHz: Leitura, gravação e emulação de cartões NFC modernos, como MIFARE Classic, Ultralight e DESFire, além de passaportes (MRTD), cartões de transporte público e pagamento (modo limitado).
Infrared (IR): Captura e emissão de sinais infravermelhos compatíveis com praticamente qualquer TV, ar-condicionado, projetor ou aparelho de som.
iButton (1-Wire): Leitura e emulação de chaves Dallas iButton usadas em sistemas de acesso industrial e predial.
GPIO / Hardware Hacking: Conector de 18 pinos com suporte a UART, SPI, I2C e GPIO digital, permitindo ao usuário depurar e interagir com outros sistemas embarcados diretamente.
Bluetooth LE 5.4: Conectividade com smartphones para o aplicativo mobile oficial (iOS e Android) e para transferência de dados.
BadUSB: Emulação de teclado HID via USB-C para injeção de comandos em computadores (similar ao USB Rubber Ducky).
1.3 Público-alvo e Contexto de Uso
O Flipper Zero atende a três perfis principais de usuário [6]:
Pesquisadores e pentesters de segurança: Profissionais que precisam avaliar a robustez de sistemas de controle de acesso, protocolos sem fio e hardware embarcado em auditorias autorizadas.
Makers e entusiastas de hardware: Desenvolvedores que utilizam o GPIO e o firmware open-source para criar extensões, plugins e experimentos com eletrônica.
Educadores e estudantes: O firmware open-source (disponível no GitHub), a documentação abrangente e a interface gamificada tornam o dispositivo atrativo para o aprendizado de sistemas embarcados, protocolos de comunicação sem fio e segurança de hardware.
O preço oficial é de 169 Dólares (aproximadamente 850–1.000 Reais dependendo do câmbio e dos impostos de importação no Brasil). O mercado de acessórios para o produto movimentou 47,8 milhões de dólares em 2024, com projeção de crescimento de 28% ao ano até 2027 [7].
⚠️ Nota: O Flipper Zero é um dispositivo de pesquisa e educação. Seu uso para capturar, clonar ou reproduzir sinais de sistemas sem a autorização explícita do proprietário é ilegal na maioria dos países, incluindo o Brasil. Todas as demonstrações deste trabalho ocorrem em ambiente controlado com dispositivos próprios do grupo.
1.4 Especificações Técnicas
| Especificação | Valor | Referência |
|---|---|---|
| Processador | STM32WB55RG — Cortex-M4 @ 64 MHz + Cortex-M0+ @ 32 MHz | [9] |
| Memória RAM | 256 KB SRAM (compartilhada entre os dois cores) | [8] |
| Flash | 1.024 KB (compartilhada) | [8] |
| Sistema Operacional | FreeRTOS (firmware open-source no GitHub) | [8] |
| Display | LCD monocromático 128×64 px, 1,4", controlador ST7567 | [8] |
| Bateria | LiPo 2.100 mAh — autonomia de até 28 dias | [5] |
| Sub-GHz | CC1101; 315/433/868/915 MHz; TX máx. –20 dBm | [10] |
| NFC | ST25R3916; 13,56 MHz; ISO14443A/B, ISO15693, FeliCa | [8] |
| RFID | 125 kHz; EM4100, HID Prox, Indala, T5577 | [5] |
| Bluetooth | BLE 5.4 (via STM32WB55) | [9] |
| IR | TX: 3× LEDs IR; RX: TSOP-75338 (38 kHz) | [8] |
| iButton | 1-Wire Dallas/Maxim (DS1990A, Cyfral, Metakom) | [5] |
| GPIO | 18 pinos 2,54 mm; 3,3 V CMOS, tolerante a 5 V; UART, SPI, I2C | [8] |
| USB | USB 2.0 Type-C; BadUSB (HID), carregamento | [8] |
| Armazenamento | MicroSD até 256 GB (SPI) | [8] |
| Dimensões | 100,3 × 40,1 × 25,6 mm | [8] |
| Peso | 102 g | [8] |
| Material | Policarbonato (PC), ABS, PMMA | [8] |
| Preço | US$ 169 (oficial em flipper.net) | [6] |
1.5 Tecnologias de Comunicação e Controle
O Flipper Zero implementa um conjunto diversificado de protocolos e tecnologias de comunicação:
Sub-GHz — CC1101: O CC1101 é um transceptor universal para aplicações sem fio de baixo consumo. Suporta modulações digitais (2-FSK, 4-FSK, GFSK, MSK) e modulações de amplitude (OOK, ASK). É utilizado para interagir com IoT, sistemas de controle de acesso e automação predial que operam em frequências sub-GHz [10].
NFC/RFID — ST25R3916: Chip avançado de NFC que suporta tanto o papel de reader/writer quanto de card emulator, permitindo ao Flipper se comportar como um cartão ao ser aproximado de um leitor. Suporta os padrões ISO14443A/B (MIFARE, DESFire), ISO15693 e FeliCa [12].
RFID 125 kHz: Protocolo legado amplamente usado em sistemas de controle de acesso corporativo. Opera com modulação ASK e codificação Manchester ou Biphase. A antena passiva em bobina ressonante gera o campo magnético necessário para energizar e ler os cartões [5].
Bluetooth LE 5.4: Integrado ao STM32WB55, permite conectividade com o aplicativo móvel e transferência de dados sem fio. O core Cortex-M0+ do STM32WB55 é dedicado exclusivamente ao processamento de rádio (BLE e 802.15.4), isolando o processamento de RF da aplicação principal [9].
Infrared (38 kHz): Utiliza modulação por largura de pulso (PWM) na frequência portadora de 38 kHz, padrão universal de controles remotos de consumo. O periférico RMT (Remote Control) permite captura e geração precisa de sinais [8].
1-Wire (Dallas/Maxim): Protocolo serial de um único fio para comunicação com iButtons e sensores de temperatura (DS18B20). Opera com timing de microssegundos e requer tratamento preciso de interrupções [8].
FreeRTOS: O firmware open-source é baseado no FreeRTOS, sistema operacional de tempo real que gerencia as múltiplas tarefas concorrentes do dispositivo (UI, rádio, armazenamento, etc.). Todo o código-fonte está disponível no repositório oficial no GitHub sob licença GPL [13].
2. Análise Técnica do Funcionamento
Esta seção descreve os módulos de hardware e software do Flipper Zero em detalhe técnico, identifica as tecnologias críticas empregadas e documenta as estratégias de gerenciamento de energia do dispositivo.
2.1 Arquitetura de Hardware — Módulos Físicos
O Flipper Zero é construído em torno de quatro PCBs interconectadas por cabos flexíveis (FFC), com a bateria posicionada centralmente entre elas. Essa modularidade física foi uma escolha de projeto deliberada para separar circuitos de RF analógico dos componentes digitais, reduzindo interferência eletromagnética [19].
PCB Principal (Motherboard)
É o núcleo do sistema. Abriga o microcontrolador STM32WB55RG, o chip transceptor Sub-GHz (CC1101) e sua antena impressa, a antena BLE integrada ao STM32WB55, o display LCD 128×64 px via SPI, o slot microSD via SPI, o controlador de bateria e carregamento via USB-C, os botões direccionais (D-pad) e o conector GPIO de 18 pinos [19].
PCB de IR e iButton
Placa auxiliar dedicada à transmissão e recepção de sinais infravermelhos. Contém o receptor TSOP-75338 (38 kHz), três LEDs IR de transmissão controlados diretamente por GPIOs/timers do MCU, três pogo pins para leitura de chaves iButton (1-Wire Dallas/Maxim) e o buzzer piezoelétrico (BCE-MX8530A, faixa 100–2.500 Hz) [19].
PCB de NFC
Contém o chip ST25R3916 (STMicroelectronics), responsável pela interface NFC de alta frequência (13,56 MHz), além da circuitaria analógica de suporte para a funcionalidade RFID de baixa frequência (125 kHz). Vale notar que o RFID 125 kHz não possui um chip dedicado — é implementado inteiramente por software no MCU via controle direto dos pinos GPIO [19].
PCB de Antena Dual-Band (RFID)
Placa passiva com duas bobinas ressonantes: uma sintonizada em 13,56 MHz para NFC e outra em 125 kHz para RFID legado. A antena passiva no formato de bobina planar é necessária para induzir tensão nos cartões sem contato e para modular o campo magnético durante a emulação [19].
2.2 Módulo de Controle — STM32WB55RG
O microcontrolador STM32WB55RG é o componente central do Flipper Zero e a tecnologia mais crítica de sua arquitetura. Trata-se de um SoC (System-on-Chip) de duplo núcleo da família STM32WB da STMicroelectronics [6].
Arquitetura Dual-Core
| Core | Processador | Clock | Função |
|---|---|---|---|
| Core 1 | ARM Cortex-M4 (FPU) | 64 MHz | Executa o firmware principal (aplicações, UI, drivers) |
| Core 2 | ARM Cortex-M0+ | 32 MHz | Executa firmware proprietário da ST: stack BLE 5.4 e 802.15.4 |
A separação entre os dois núcleos é fundamental: o Core 2 é dedicado exclusivamente ao processamento de RF sem fio, isolando completamente a latência e o processamento do rádio da aplicação principal. Isso garante que operações BLE não impactem o tempo de resposta da interface de usuário ou dos outros módulos de RF [9].
Periféricos relevantes utilizados
- SPI (×2): Comunicação com o display LCD (ST7567/ST7565R) e com o cartão microSD;
- Timers de alta resolução (TIM): Geração e captura de sinais IR (modulação PWM a 38 kHz) e controle temporal do protocolo 1-Wire;
- GPIO (até 72 pinos): Controle do CC1101, LEDs IR, iButton e pinos do conector externo;
- AES-256 em hardware: Aceleração criptográfica para decifrar chaves de protocolos Sub-GHz e NFC de forma eficiente sem overhead no Core 1;
- PKA (Public Key Accelerator): Acelerador de criptografia de curva elíptica para funções de segurança avançadas [9].
Enclave Seguro
O STM32WB55 implementa um mecanismo de Secure Enclave. No contexto do Flipper Zero, chaves secretas armazenadas nessa região protegida são usadas para decifrar chaves criptográficas em tempo real, sendo então aplicadas para decodificar alguns protocolos Sub-GHz cifrados. Conforme documentado pela Wikipedia, essa camada de proteção serve principalmente como ofuscação: não provê segurança absoluta, mas dificulta a engenharia reversa do dispositivo [19].
2.3 Módulo Sub-GHz — CC1101
O transceptor CC1101 da Texas Instruments é responsável por todas as operações de rádio na faixa de 300 a 928 MHz [10].
Características técnicas relevantes:
- Modulações suportadas: OOK (On-Off Keying), ASK (Amplitude Shift Keying), 2-FSK, 4-FSK, GFSK e MSK;
- Interface com o MCU: SPI de alta velocidade;
- Potência de transmissão: configurável, máximo de -20 dBm no Flipper Zero (limitação de firmware, não de hardware);
- Sensibilidade de recepção: até -116 dBm (em modo 1.2 kBaud);
- Alcance típico: até 50 metros em campo aberto.
Limitação importante: diferentemente de um SDR (Software-Defined Radio), o CC1101 não captura sinais de rádio brutos (raw IQ samples). Ele exige que os parâmetros de modulação e frequência sejam configurados previamente. Isso significa que o usuário deve conhecer o protocolo do sinal que deseja capturar antes de tentar recebê-lo [19].
Uso no Flipper Zero: A comunicação com o CC1101 ocorre via SPI pelo Core 1 do STM32WB55. O firmware implementa uma biblioteca de algoritmos de controle remoto comuns (Rolling Code, KeeLoq, Princeton, Nice FLO, entre outros) para decodificação automática de sinais capturados.
2.4 Módulo NFC/RFID — ST25R3916
O ST25R3916 é um chip avançado de NFC da STMicroelectronics que suporta operação tanto como reader/writer quanto como emulador de cartão (card emulation) [12].
Protocolos suportados:
| Padrão | Aplicação típica |
|---|---|
| ISO 14443-A | Cartões MIFARE (Classic, Ultralight, DESFire), passaportes eletrônicos |
| ISO 14443-B | Cartões bancários, documentos de identidade |
| ISO 15693 | Etiquetas de inventário de longa distância |
| FeliCa (JIS X 6319-4) | Cartões de transporte no Japão |
| NFC Forum Types 1–5 | Tags NFC genéricas |
RFID 125 kHz — implementação por software: Como não existe chip dedicado para esta frequência, o Flipper Zero controla diretamente os pinos GPIO do STM32WB55 para gerar o campo magnético alternado em 125 kHz e modular o sinal de forma a simular a comunicação dos protocolos EM4100, HID Prox, Indala, entre outros. Esse é um dos aspectos mais interessantes do design: a funcionalidade é inteiramente dependente do timing preciso garantido pelo RTOS [W1].
2.5 Módulo de Interface — Display e Controles
Display LCD: O display monocromático de 128×64 px usa o controlador ST7567 (também referenciado como ST7565R em algumas fontes) com interface SPI. O backlight laranja é controlado por PWM para ajuste de brilho. É categorizado como "ultra-low power" pelo fabricante, consumindo menos de 1 mA em operação normal [6].
Entrada — D-pad e botão Back: Cinco botões direcionais (cima, baixo, esquerda, direita, OK/center) mais um botão dedicado de Voltar. Os botões utilizam interrupções de GPIO para detecção imediata sem polling, o que contribui para a eficiência energética [7].
Buzzer: O buzzer piezoelétrico BCE-MX8530A é conectado diretamente a um timer PWM do MCU. Sua faixa operacional é de 100 a 2.500 Hz com 87 dB de intensidade sonora, suficiente para alertas audíveis [19].
2.6 Módulo de Conectividade e Armazenamento
Bluetooth LE 5.4: Processado integralmente pelo Core 2 (Cortex-M0+) com stack BLE proprietária da STMicroelectronics. Potência de transmissão: 4 dBm; sensibilidade: -96 dBm. Utilizado para sincronização com o aplicativo móvel oficial (iOS/Android) e para funcionalidades como controle remoto via smartphone [8].
USB 2.0 Type-C: Interface de carregamento (5V/1A) e de dados. No modo BadUSB, o STM32WB55 se anuncia ao sistema operacional do host como um dispositivo HID (teclado), injetando sequências de teclas pré-programadas [5].
MicroSD via SPI: Suporta cartões até 256 GB. Usado para armazenar sinais capturados, bases de dados de controles remotos, firmwares de aplicações externas e atualizações OTA. O firmware usa a biblioteca FatFs para o sistema de arquivos FAT no SD e LittleFS para a flash interna do MCU [19].
GPIO (18 pinos, passo 2,54 mm): Pinos de 3,3V CMOS tolerantes a 5V, com corrente máxima de 20 mA por pino. Suportam UART, SPI, I²C, PWM e GPIO genérico. É a principal interface para expansão com módulos externos [8].
2.7 Software — Arquitetura do Firmware
O firmware do Flipper Zero é baseado no FreeRTOS com camada de abstração de hardware proprietária. É escrito predominantemente em linguagem C, com uso pontual de C++ em módulos de terceiros. Todo o código é aberto sob licença GPL no repositório oficial do GitHub [13].
A arquitetura do firmware é composta por quatro camadas principais:
┌─────────────────────────────────────────────────┐
│         Aplicações e Serviços de Sistema         │  ← Sub-GHz, NFC, IR, RFID, BadUSB,
│  (Sub-GHz, RFID, NFC, IR, BadUSB, iButton, GUI) │     GUI, CLI, Notificação, Storage
├─────────────────────────────────────────────────┤
│              FuriCore (Scheduler API)            │  ← Abstração do FreeRTOS:
│     Threads, Mutexes, Semáforos, Filas/Queues   │     multitarefas, IPC, eventos
├─────────────────────────────────────────────────┤
│                FuriHal (HAL Layer)               │  ← Abstração de hardware:
│      GPIO, SPI, I²C, UART, Timer, Power, ADC    │     drivers de baixo nível
├─────────────────────────────────────────────────┤
│   FreeRTOS Kernel + STM32 CMSIS + ST HAL/LL     │  ← Base do sistema operacional
│         (Core 2: ST Radio Stack BLE)             │     e drivers da ST
└─────────────────────────────────────────────────┘
Modelo de execução: O sistema combina multitarefa preemptiva com arquitetura orientada a eventos. Aplicações e serviços executam em uma única address space e se comunicam por meio de filas (queues) e eventos do FreeRTOS. Isso elimina a necessidade de proteção de memória (sem MMU), simplificando o kernel e reduzindo overhead [19].
OTA (Over-The-Air) via RAM: Atualizações de firmware podem ser executadas a partir da RAM, um recurso incomum. Isso permite que o bootloader grave uma nova versão na flash enquanto o sistema em execução reside na RAM, eliminando o risco de brick por falha de gravação [19].
2.8 Gerenciamento de Energia
O gerenciamento de energia é uma das tecnologias críticas do Flipper Zero, sendo um dos maiores desafios de desenvolvimento que a equipe enfrentou [21].
Modos de operação
| Modo | Consumo típico | Condição |
|---|---|---|
| Ativo com backlight | ~30 mA | Interface em uso, sem rádio |
| Ativo com transceptor Sub-GHz | ~400 mA | CC1101 transmitindo |
| Ativo com módulo externo GPIO | até 2.000 mA | Módulo alimentado pelo GPIO |
| Sleep (modo padrão, fw ≥ 0.82) | ~1,5 mA | Sem aplicações ativas |
| Sleep (modo legado, fw < 0.82) | ~9 mA | Modo anterior ao fw 0.82 |
Deep Sleep — implementação e desafios
Antes da versão 0.82 do firmware, o Flipper Zero consumia ~9 mA em modo idle, resultando em autonomia de apenas uma semana. O problema era que um bug de firmware impedia o STM32WB55 de entrar no modo de sleep genuíno, mantendo o consumo em nível ativo mesmo sem nenhuma tarefa em execução [21].
A solução, introduzida no firmware 0.82, implementou o Deep Sleep real do STM32WB55. Neste modo:
- Blocos internos do MCU que não são necessários são desligados;
- O clock principal é substituído por um gerador de clock ultra-eficiente (LSI/LSE, ~32 kHz);
- O Core 2 (BLE) é suspenso quando não há sessão BLE ativa;
- O consumo cai de 9 mA para 1,5 mA, resultando em autonomia de até 28 dias com a bateria de 2.100 mAh.
O Deep Sleep não é ativado enquanto há alguma aplicação rodando em background ou durante uma sessão BLE ativa. O modo pode ser desabilitado manualmente em Settings → System → Sleep Method para compatibilidade com periféricos GPIO que podem se comportar de forma inesperada ao reinicializar os pinos durante o ciclo de sleep/wake [22].
Controlador de bateria
O gerenciamento da bateria LiPo de 2.100 mAh é feito por um controlador de carga dedicado integrado à PCB principal. O carregamento ocorre via USB-C (5V/1A) com tempo total de carga de aproximadamente 2 horas [23].
2.9 Diagrama de Blocos do Sistema Original
O diagrama abaixo representa a arquitetura completa de hardware do Flipper Zero, organizando os módulos por função:
graph TD
    subgraph "PCB Principal"
        MCU["STM32WB55RG\nCortex-M4 @ 64 MHz\nCortex-M0+ @ 32 MHz (BLE)"]
        CC1101["CC1101\nSub-GHz Transceptor\n300–928 MHz"]
        LCD["Display LCD\n128×64 px\nST7567 (SPI)"]
        SDCARD["MicroSD\naté 256 GB (SPI)"]
        USBC["USB 2.0 Type-C\nBadUSB / Carga"]
        GPIO["GPIO 18 pinos\n3,3V / 5V tolerante"]
        ANTBLE["Antena BLE\n(integrada)"]
        ANTSUBGHZ["Antena Sub-GHz\n(impressa na PCB)"]
        BATCTRL["Controlador\nde Bateria"]
    end

    subgraph "PCB IR + iButton"
        TSOP["Receptor IR\nTSOP-75338\n38 kHz"]
        IRLED["3× LED IR TX"]
        IBUTTON["iButton\n1-Wire\n(pogo pins)"]
        BUZZER["Buzzer\nBCE-MX8530A\n100–2500 Hz"]
    end

    subgraph "PCB NFC"
        ST25R["ST25R3916\nNFC 13,56 MHz\nISO14443 / 15693 / FeliCa"]
    end

    subgraph "PCB Antena Dual-Band"
        ANT_NFC["Antena\n13,56 MHz (NFC)"]
        ANT_RFID["Antena\n125 kHz (RFID)"]
    end

    subgraph "Alimentação"
        LIPO["Bateria LiPo\n2.100 mAh"]
    end

    MCU -- SPI --> CC1101
    MCU -- SPI --> LCD
    MCU -- SPI --> SDCARD
    MCU -- USB --> USBC
    MCU -- GPIO --> GPIO
    MCU -- BLE Radio --> ANTBLE
    CC1101 --- ANTSUBGHZ
    MCU -- GPIO/Timer --> TSOP
    MCU -- PWM/GPIO --> IRLED
    MCU -- GPIO/1-Wire --> IBUTTON
    MCU -- PWM --> BUZZER
    MCU -- SPI/I2C --> ST25R
    ST25R --- ANT_NFC
    MCU -- GPIO --> ANT_RFID
    LIPO --> BATCTRL
    BATCTRL --> MCU
3. Proposta de Reprodução com ESP32
3.1. Descrição Conceitual da Implementação
A proposta consiste em desenvolver uma ferramenta multifuncional de automação e testes baseada no microcontrolador ESP32, atuando como uma versão simplificada do Flipper Zero. A escolha do ESP32 é ideal por prover suporte nativo a redes Wi-Fi e Bluetooth (BLE), permitindo a implementação imediata de ferramentas de análise de redes sem fio (ex: scanners e testes de segurança).
A interface de navegação buscará mimetizar a experiência do Flipper Zero utilizando uma tela OLED para menus visuais e um Encoder Rotativo como principal método de entrada. Para expandir as capacidades de interação física, será acoplado um módulo transceptor infravermelho (IR), permitindo que o dispositivo capture, armazene e emule sinais de controles remotos convencionais.
3.2. Diagrama de Blocos do Sistema
O diagrama abaixo ilustra a arquitetura de hardware proposta para o protótipo:
graph TD
    subgraph "Unidade Central e Conectividade"
        ESP[Microcontrolador ESP32]
        WIFI[Antena Wi-Fi Interna]
        BLE[Antena BLE Interna]
        ESP --- WIFI
        ESP --- BLE
    end

    subgraph "Interface de Usuário (IHM)"
        OLED[Tela OLED 0.98 I2C]
        ENC[Encoder Rotativo + Botão]
    end

    subgraph "Módulos de Sensoriamento e Atuação"
        IR_RX[Receptor IR]
        IR_TX[Led IR 5mm]
    end

    ESP -- Barramento I2C --> OLED
    ENC -- Pinos GPIO --> ESP
    IR_RX -- Pino GPIO --> ESP
    ESP -- Pino GPIO / PWM --> IR_TX
3.3. Justificativa dos Componentes Escolhidos
Com base exclusivamente na lista de componentes disponibilizada para a disciplina, foram selecionados os seguintes hardwares para compor o protótipo:
- ESP32 (Placa de Desenvolvimento): O núcleo do sistema, fornecendo processamento e conectividade (Wi-Fi/BLE) embutida sem necessidade de shields extras.
- Tela OLED 0.98" (I2C): Selecionada devido ao baixo consumo de energia e comunicação via protocolo I2C, que economiza portas no ESP32 (usa apenas os pinos SDA e SCL).
- Encoder Rotativo + Botão: Escolhido como substituto viável ao D-pad direcional do Flipper Zero. O encoder é ergonômico para navegação de listas em telas pequenas e possui a funcionalidade de "clique" (botão) para confirmação de ações.
- Led IR 5mm e Receptor IR: Componentes de baixo custo fundamentais para implementar a funcionalidade de "Universal Remote" presente no produto original.
(Nota: Funcionalidades como Sub-GHz e RFID/NFC exigem hardware especializado como o CC1101 e o PN532. Por não constarem na lista padrão do laboratório, foram deixados fora do escopo desta implementação).
3.4. Firmware Base Sugerido
Para acelerar o desenvolvimento do projeto prático, recomenda-se a utilização ou estudo do código-fonte de dois projetos open-source conhecidos:
- CapibaraZero: Um projeto open-source que tem como objetivo primário criar uma alternativa acessível ao Flipper Zero usando a plataforma ESP32. Ele já possui suporte modular de interface para displays I2C, bem como suporte à transmissão/recepção via IR.
- ESP32 Marauder: Embora focado estritamente em segurança Wi-Fi e Bluetooth (dispensando a parte de infravermelho), é o firmware mais maduro do ecossistema ESP32 para gerenciamento de interfaces gráficas em displays pequenos aliados a varreduras de rede agressivas.
O ideal seria portar bibliotecas do projeto CapibaraZero (como a de IR) para um código unificado no ESP32, usando a biblioteca TFT_eSPI (ou similar) para a interface do OLED.
3.5. Limitações e Desafios Esperados
Apesar da viabilidade geral, algumas limitações e desafios técnicos são previstos ao longo da implementação:
- Limitações de Frequências Específicas (Sub-GHz e NFC): Diferente do Flipper Zero, o protótipo não poderá clonar cartões de acesso (13.56 MHz / 125 kHz) nem interagir com portões eletrônicos via rádio (433 MHz/315 MHz), visto que essas tecnologias dependem de circuitos integrados específicos ausentes no escopo.
- Gerenciamento e Consumo de Energia: O ESP32, sobretudo com a antena Wi-Fi ativada, possui um consumo de corrente muito mais alto (podendo ultrapassar 200mA) do que o chip STM32 do Flipper original. Projetar um esquema de baterias ou implementar modos de repouso ("Deep Sleep") eficientes será um desafio contínuo.
- Desafio de Timing de Sinais IR: Capturar e retransmitir rajadas de luz infravermelha de controles remotos requer um timing preciso de microssegundos. O uso de funções comuns (
digitalRead/delay) é inadequado. Será necessário dominar periféricos internos de tempo real do ESP32, como o controlador RMT (Remote Control Transceiver). - Complexidade de Software e Multitarefa: O gerenciamento simultâneo do encoder (interrupções externas), a atualização rápida do display OLED (I2C) e varreduras de rede (Wi-Fi/BLE) demandam uso avançado do FreeRTOS embarcado no ESP32 para evitar latência na navegação visual.
4. Pesquisa Bibliográfica e Tecnológica
4.1 Artigos sobre tecnologias do produto
| Código | Tecnologia relacionada | Artigo | Base / acesso aberto | Link do PDF |
|---|---|---|---|---|
| T1 | ESP32, arquitetura de IoT e sistemas embarcados | HERCOG, Darko et al. Design and Implementation of ESP32-Based IoT Devices. Sensors, v. 23, n. 15, 6739, 2023. DOI: 10.3390/s23156739. | PubMed Central / PMC | https://pmc.ncbi.nlm.nih.gov/articles/PMC10422462/pdf/sensors-23-06739.pdf |
| T2 | NFC/RFID, comunicação por proximidade e ISO 14443 | COSKUN, Vedat; OZDENIZCI, Busra; OK, Kerem. The Survey on Near Field Communication. Sensors, v. 15, n. 6, p. 13348-13405, 2015. DOI: 10.3390/s150613348. | PubMed Central / PMC | https://pmc.ncbi.nlm.nih.gov/articles/PMC4507650/pdf/sensors-15-13348.pdf |
| T3 | Bluetooth Low Energy, BLE Mesh e segurança | LACAVA, Andrea et al. Securing Bluetooth Low Energy networking: An overview of security procedures and threats. Computer Networks, v. 211, 108953, 2022. DOI: 10.1016/j.comnet.2022.108953. | Elsevier / Computer Networks; PDF aberto em repositório acadêmico | https://ece.northeastern.edu/wineslab/papers/LacavaElsevier22.pdf |
| T4 | Infravermelho, comunicação IR e dispositivos IoT | KIM, Minchul; SUH, Taeweon. Eavesdropping Vulnerability and Countermeasure in Infrared Communication for IoT Devices. Sensors, v. 21, n. 24, 8207, 2021. DOI: 10.3390/s21248207. | PubMed Central / PMC | https://pmc.ncbi.nlm.nih.gov/articles/PMC8706134/pdf/sensors-21-08207.pdf |
T1 - Design and Implementation of ESP32-Based IoT Devices
O artigo apresenta o uso da ESP32 na construção de dispositivos IoT, abordando aquisição de dados, comunicação, integração com sensores e estruturação de aplicações embarcadas. A contribuição principal é mostrar como uma plataforma de baixo custo pode ser usada para prototipagem e desenvolvimento de sistemas conectados.
A relação com o projeto é direta, pois a proposta do grupo é reproduzir parcialmente funcionalidades do Flipper Zero usando ESP32. A ESP32 atua como núcleo de controle, comunicação e processamento, integrando periféricos externos e funcionalidades sem fio compatíveis com o escopo acadêmico do projeto.
T2 - The Survey on Near Field Communication
O artigo apresenta uma visão geral da tecnologia NFC, incluindo arquitetura, modos de operação, aplicações, segurança e relação com padrões de comunicação por proximidade. Ele é relevante para entender sistemas RFID/NFC usados em cartões, tags e dispositivos de identificação de curta distância.
A relação com o projeto está na funcionalidade NFC/RFID do Flipper Zero. Em uma versão simplificada com ESP32, essa função pode ser parcialmente reproduzida com módulos externos, como PN532, permitindo leitura e interação básica com tags compatíveis. O artigo ajuda a fundamentar a escolha da tecnologia e seus limites em sistemas embarcados.
T3 - Securing Bluetooth Low Energy networking
O artigo revisa procedimentos de segurança, modos de comunicação e ameaças em Bluetooth Low Energy e BLE Mesh. Ele discute aspectos de pareamento, comunicação central-periférico, broadcast e mecanismos de proteção em redes BLE.
A relação com o projeto ocorre porque a ESP32 possui suporte nativo a Bluetooth/BLE. Assim, um protótipo inspirado no Flipper Zero pode usar BLE para varredura de dispositivos próximos, análise de advertisements e estudo de configurações de segurança em ambiente autorizado. O artigo contribui para compreender riscos e limitações do BLE em sistemas embarcados.
T4 - Eavesdropping Vulnerability and Countermeasure in Infrared Communication for IoT Devices
O artigo analisa a comunicação infravermelha em dispositivos IoT e eletrônicos de consumo, discutindo características do sinal IR, limitações físicas, riscos de interceptação e possíveis contramedidas. A contribuição principal é mostrar que a comunicação IR, embora simples e comum em controles remotos, também deve ser analisada sob a perspectiva de segurança e confiabilidade em sistemas conectados.
A relação com o projeto é direta, pois o Flipper Zero possui funcionalidade de captura e emissão de sinais infravermelhos, e a proposta simplificada com ESP32 também inclui LED IR e receptor IR. Esse artigo ajuda a justificar a escolha do módulo infravermelho como parte do protótipo, além de reforçar a necessidade de tratar sinais IR com precisão temporal, armazenamento adequado e uso em ambiente autorizado.
4.2 Artigos sobre aplicações e uso do produto
| Código | Aplicação relacionada | Artigo | Base / acesso aberto | Link do PDF |
|---|---|---|---|---|
| A1 | Ferramentas de teste e análise de segurança em IoT | YADAV, Geeta; PAUL, Kolin; ALLAKANY, Alaa; OKAMURA, Koji. IoT-PEN: An E2E Penetration Testing Framework for IoT. Journal of Information Processing, v. 28, p. 633-642, 2020. DOI: 10.2197/ipsjjip.28.633. | J-STAGE / Journal Free Access | https://www.jstage.jst.go.jp/article/ipsjjip/28/0/28_633/_pdf/-char/en |
| A2 | Vulnerabilidades e segurança em RFID | JUELS, Ari. RFID Security and Privacy: A Research Survey. IEEE Journal on Selected Areas in Communications, v. 24, n. 2, p. 381-394, 2006. DOI: 10.1109/JSAC.2005.861395. | IEEE JSAC; PDF aberto em repositório acadêmico | https://www.acsu.buffalo.edu/~mblanton/cse708/rfid-survey.pdf |
| A3 | Segurança em IoT e ferramentas de pesquisa | HASSIJA, Vikas et al. A Survey on IoT Security: Application Areas, Security Threats, and Solution Architectures. IEEE Access, v. 7, p. 82721-82743, 2019. DOI: 10.1109/ACCESS.2019.2924045. | IEEE Access; PDF aberto em página acadêmica | https://www.ece.nus.edu.sg/stfpage/bsikdar/papers/access_19.pdf |
| A4 | Detecção de ataques de repetição em sistemas IoT | ELSAEIDY, Asmaa A.; JAGANNATH, Nishant; SANCHIS, Adrian Garrido; JAMALIPOUR, Abbas; MUNASINGHE, Kumudu S. Replay Attack Detection in Smart Cities Using Deep Learning. IEEE Access, v. 8, p. 137825-137837, 2020. DOI: 10.1109/ACCESS.2020.3012411. | IEEE Access / CORE Open Access / ResearchGate | PDF: https://core.ac.uk/download/pdf/365412350.pdf Fonte alternativa: https://www.researchgate.net/publication/343275219_Replay_Attack_Detection_in_Smart_Cities_Using_Deep_Learning |
A1 - IoT-PEN: An E2E Penetration Testing Framework for IoT
O artigo propõe um framework de testes de segurança para sistemas IoT, considerando que dispositivos embarcados de baixo custo frequentemente possuem limitações de processamento, diversidade de hardware e falhas de segurança. A contribuição principal é organizar uma abordagem ponta a ponta para identificar vulnerabilidades e priorizar correções em redes IoT.
A relação com o produto estudado está no uso do Flipper Zero como ferramenta educacional de pesquisa em segurança de sistemas embarcados. No contexto do trabalho, essa aplicação deve ser tratada de forma defensiva, controlada e autorizada, com foco em compreensão de riscos, validação de configurações e estudo de mecanismos de proteção.
A2 - RFID Security and Privacy: A Research Survey
O artigo apresenta uma revisão sobre segurança e privacidade em sistemas RFID, discutindo riscos como rastreamento indevido, clonagem, falsificação, autenticação fraca e limitações de segurança em etiquetas de baixo custo. A contribuição principal é organizar os principais problemas técnicos e sociais associados à adoção de RFID.
A relação com o projeto está na funcionalidade RFID/NFC do Flipper Zero. Como sistemas de controle de acesso e identificação frequentemente utilizam RFID, o artigo ajuda a justificar a importância de estudar limitações e mecanismos de defesa antes de propor qualquer reprodução parcial dessa funcionalidade com ESP32 e módulos externos.
A3 - A Survey on IoT Security
O artigo apresenta uma revisão ampla sobre segurança em IoT, cobrindo áreas de aplicação, ameaças e arquiteturas de solução. Ele discute problemas como autenticação, privacidade, integridade, disponibilidade, comunicação sem fio e limitações de dispositivos com poucos recursos computacionais.
A relação com o produto estudado ocorre porque o Flipper Zero reúne tecnologias comuns em ambientes IoT, como BLE, RFID, infravermelho e rádio. A proposta com ESP32 também se encaixa nesse cenário, pois permite demonstrar conceitos de segurança em dispositivos conectados, sempre em ambiente próprio, controlado e autorizado.
A4 - Replay Attack Detection in Smart Cities Using Deep Learning
O artigo aborda a detecção de ataques de repetição em ambientes de cidades inteligentes, propondo o uso de aprendizado profundo para identificar padrões suspeitos em dados de sistemas IoT. A contribuição principal é mostrar que mensagens repetidas podem comprometer autenticação, integridade e confiabilidade em sistemas conectados.
A relação com o projeto está na análise de sinais e comunicações sem fio. Funcionalidades associadas a rádio, RFID, BLE e infravermelho precisam considerar riscos de repetição de comandos ou mensagens. O artigo ajuda a justificar a importância de mecanismos como autenticação, códigos dinâmicos, timestamps e validação de integridade.
Tópico 5 — Comparativo com Produtos Similares
A tabela a seguir compara o Flipper Zero com cinco produtos similares da mesma categoria (ferramentas portáteis de pentest e análise de hardware), abrangendo diferentes gerações e nichos de mercado.
5.1 Produtos Relacionados
| # | Produto | Ano | MCU/SoC | Sub-GHz | NFC/RFID | Wi-Fi | BLE | IR | BadUSB | Display | Bateria | Preço (USD) |
|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 🔵 | Flipper Zero (produto estudado) | 2022 | STM32WB55 (Cortex-M4 + M0+) | X CC1101 (315–928 MHz) | X ST25R3916 + 125 kHz | - (via módulo ESP32) | X BLE 5.4 | X TX+RX | X USB-C | 1,4" LCD 128×64 mono | LiPo 2.100 mAh (~28 dias) | $169 |
| 1 | Proxmark3 RDV4.01 | 2019 | ARM Cortex-M4 + FPGA | - | X 125 kHz + 13,56 MHz (avançado) | - | Opcional (módulo BLE) | - | - | Nenhum (CLI via PC) | Opcional (módulo externo) | ~$320 |
| 2 | ChameleonUltra | 2022 | nRF52840 (ARM Cortex-M4) | - | X 125 kHz + 13,56 MHz (emulação superior) | - | X BLE 5 | - | - | LED indicador | LiPo (até 6 meses) | ~$90 |
| 3 | M5Stack Cardputer (Adv) | 2024 | ESP32-S3 (Cortex-LX7 dual-core) | - (sem CC1101 nativo) | - (sem módulo nativo) | X Wi-Fi 802.11 b/g/n | X BLE 5 | X TX apenas | X USB-C (TinyUSB) | 1,14" TFT 240×135 | LiPo 1.750 mAh | ~$55 |
| 4 | LilyGO T-Embed CC1101 | 2024 | ESP32-S3 (dual-core 240 MHz) | X CC1101 (315–928 MHz) | X PN532 (13,56 MHz) | X Wi-Fi 802.11 b/g/n | X BLE 5 | X TX+RX | X (com Bruce FW) | 1,9" LCD colorido | LiPo 1.300 mAh | ~$67 |
| 5 | HackRF One | 2014 | LPC43xx (Cortex-M4+M0) | X SDR 1 MHz–6 GHz | - (via SDR) | - | - | - | - | Nenhum (USB p/ PC) | Sem bateria (USB) | ~$340 |
5.2 Análise Individual dos Produtos
1. Proxmark3 RDV4.01 [14]
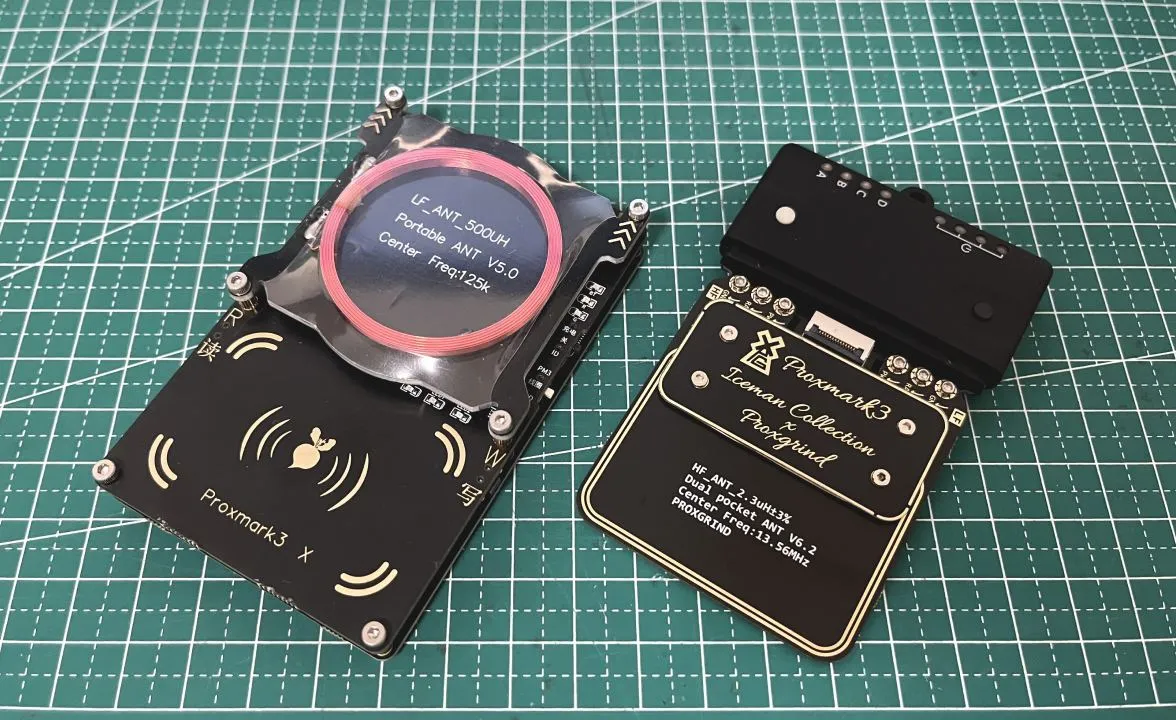 O Proxmark3 é considerado o padrão ouro em pesquisa de RFID desde sua criação por Jonathan Westhues em 2007. A versão RDV4.01, desenvolvida pelo grupo RRG/ProxGrind, incorpora um FPGA dedicado que permite análise profunda de modulação e timing de qualquer protocolo RFID operando em 125 kHz, 134 kHz e 13,56 MHz. Suas capacidades de criptografia offline, crack de chaves MIFARE (MFKEY32), sniffing online e simulação de cartões superam as do Flipper Zero em tudo que é RFID. A ausência de sub-GHz, IR, Wi-Fi e display o torna uma ferramenta especializada de laboratório, não um dispositivo de campo genérico. Preço: ~US$ 320.
2. ChameleonUltra [15]
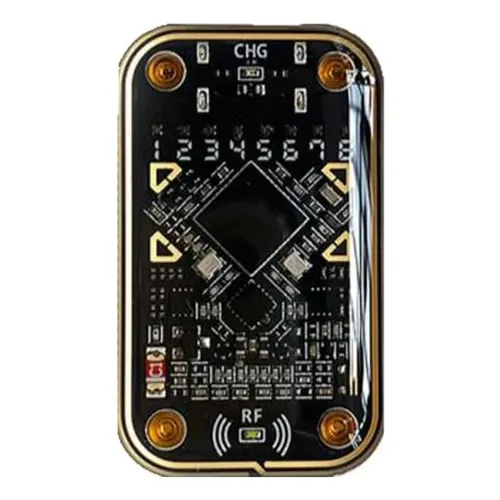 O ChameleonUltra é uma ferramenta open-source (hardware e firmware) especializada em emulação de cartões RFID/NFC, com capacidade superior ao Flipper Zero e até ao Proxmark3 nesse aspecto específico. Seu nRF52840 (BLE 5 nativo) permite operação standalone com autonomia de até 6 meses com uma única carga. Não possui sub-GHz, IR, Wi-Fi, display ou BadUSB, sendo 100% focado em RFID. Representa a evolução dos projetos ChameleonMini e ChameleonTiny. Preço: ~US$ 90.
3. M5Stack Cardputer Adv [16]
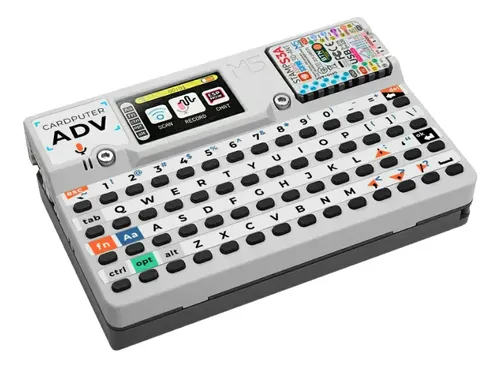 O Cardputer Adv é um mini-computador portátil baseado em ESP32-S3 com teclado QWERTY de 56 teclas, tela TFT colorida, microfone, speaker, IR TX e slot MicroSD. Voltado principalmente a engenheiros e makers para prototipagem rápida, automação e projetos IoT. Com o firmware Bruce, pode realizar ataques Wi-Fi, BLE spam e BadUSB. Não possui CC1101 nativo nem PN532 para NFC avançado, mas se destaca pela interface de entrada rica (teclado físico). O modelo original (EOL) foi substituído pelo Adv em 2025.
4. LilyGO T-Embed CC1101 (CapibaraZero) [17]
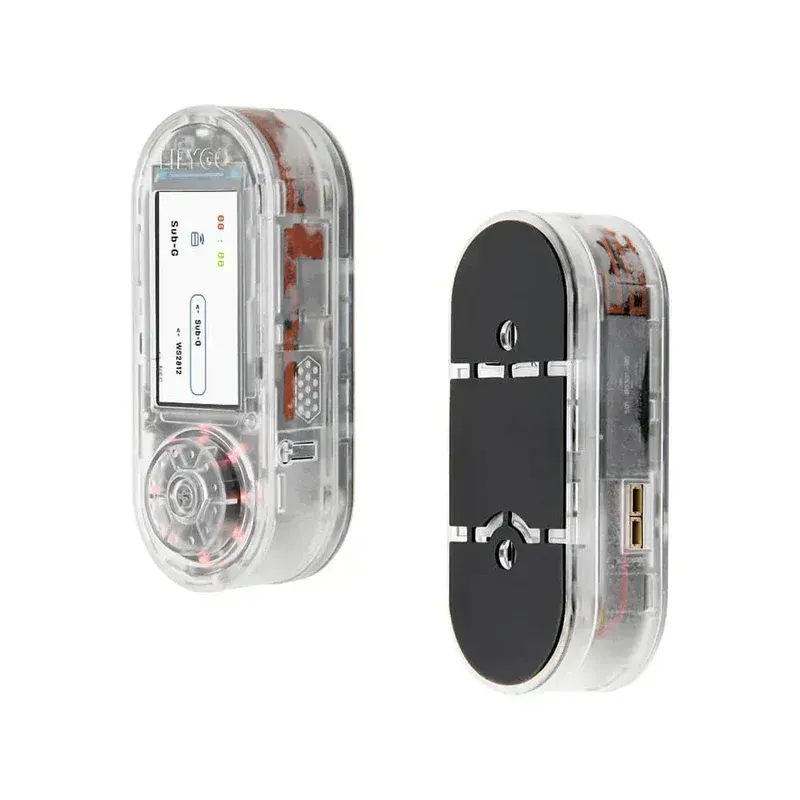 Considerada a alternativa mais próxima ao Flipper Zero baseada em ESP32. Integra em uma única placa: ESP32-S3, CC1101 (sub-GHz), PN532 (NFC 13,56 MHz), IR TX/RX, microfone, display LCD colorido de 1,9" e bateria de 1.300 mAh. Com o firmware CapibaraZero ou Bruce, replica a maioria das funcionalidades do Flipper Zero por aproximadamente US$ 67 — menos de metade do preço. A principal limitação é a comunidade menor e a ausência de RFID 125 kHz dedicado com hardware de qualidade equivalente ao Flipper.
5. HackRF One [18]
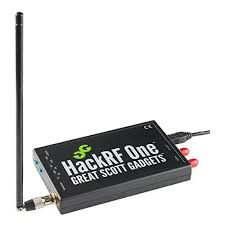 O HackRF One é um SDR (Software-Defined Radio) half-duplex capaz de transmitir e receber sinais de 1 MHz a 6 GHz com taxa de amostragem de até 20 Msps — muito além do CC1101 do Flipper Zero (limitado a sub-GHz com modulações específicas). É usado para análise profunda de qualquer sinal de rádio, demodulação de protocolos desconhecidos e testes de RF avançados. Porém, requer um computador externo com software GNU Radio ou SDR#, não tem bateria e não suporta RFID/NFC, IR ou BadUSB. Representa a ferramenta SDR de referência para pesquisadores de RF. O modelo foi descontinuado em setembro de 2025 e substituído pelo HackRF Pro.
5.3 Resumo Comparativo por Caso de Uso
| Caso de Uso | Melhor Ferramenta |
|---|---|
| Campo (portabilidade + versatilidade) | Flipper Zero |
| RFID profundo e emulação avançada | Proxmark3 RDV4.01 |
| Emulação de cartão standalone (baixo custo) | ChameleonUltra |
| Alternativa ESP32 de baixo custo ao Flipper | LilyGO T-Embed CC1101 |
| Wi-Fi + BLE + teclado físico | M5Stack Cardputer |
| Análise de rádio em qualquer frequência | HackRF One / HackRF Pro |
Referências Bibliográficas
[1] Hackaday. Flipper Zero Blasts Past Funding Goal And Into Our Hearts. 2020. Disponível em: https://hackaday.com/2020/09/02/flipper-zero-blasts-past-funding-goal-and-into-our-hearts/
[2] G DATA Software. Flipper Zero – Tamagochi for Hackers. 2020. Disponível em: https://blog.gdatasoftware.com/2020/06/flipper-zero-tamagochi-for-hackers
[3] HackMag. Building a Pwnagotchi: Creating an AI-Powered Hacking Device. Disponível em: https://hackmag.com/security/making-pwnagotchi
[4] PVS-Studio Blog. Interview with developers of Flipper Zero. 2023. Disponível em: https://pvs-studio.com/en/blog/posts/1075/
[5] Flipper Devices Inc. Flipper Zero — Portable Multi-tool Device for Geeks. Disponível em: https://flipper.net/products/flipper-zero
[6] Accio. Flipper Zero device trends 2025: Hacking & Security Insights. Disponível em: https://www.accio.com/business/flipperzero-device-trends
[7] Alibaba SmartBuy. Flipper Zero Top Sellers 2025: B2C & B2B Market Analysis. 2025. Disponível em: https://smartbuy.alibaba.com/best-selling/flipper-zero-original-top-sellers
[8] Flipper Devices Inc. Tech Specs of Flipper Zero — Flipper Zero Documentation. Disponível em: https://docs.flipper.net/zero/development/hardware/tech-specs
[9] STMicroelectronics. STM32WB55RG Datasheet. Disponível em: https://www.st.com/en/microcontrollers-microprocessors/stm32wb55rg.html
[10] Texas Instruments. CC1101 — Low-Power Sub-1 GHz RF Transceiver. Disponível em: https://www.ti.com/product/CC1101
[11] Flipper Devices Inc. Flipper Zero Schematics — Power Management. Disponível em: https://docs.flipper.net/zero/development/hardware/schematic
[12] STMicroelectronics. ST25R3916 — High Performance NFC Universal Device and EMVCo Reader. Disponível em: https://www.st.com/en/nfc/st25r3916.html
[13] Flipper Devices Inc. Flipper Zero Firmware — GitHub. Disponível em: https://github.com/flipperdevices/flipperzero-firmware
[14] Lab401. Proxmark 3 RDV4.01 — Product Description. Disponível em: https://lab401.com/products/proxmark-3-rdv4
[15] Lab401. ChameleonUltra — Product Description. Disponível em: https://lab401.com/products/chameleon-ultra
[16] M5Stack Official Store. Cardputer-Adv. Disponível em: https://shop.m5stack.com
[17] CNX-Software. CapibaraZero firmware enables low-cost Flipper Zero alternatives based on ESP32-S3 hardware. Dez. 2024. Disponível em: https://www.cnx-software.com/2024/12/04/capibarazero-firmware-enables-low-cost-flipper-zero-esp32-s3-based-alternatives/
[18] HackRF Documentation. HackRF One. Disponível em: https://hackrf.readthedocs.io/en/latest/hackrf_one.html
[19] Wikipedia. Flipper Zero. Disponível em: https://en.wikipedia.org/wiki/Flipper_Zero. Acesso em: jun. 2026.
[21] Flipper Devices. 1 Month Battery Life with Firmware Update. Flipper Blog, abr. 2023. Disponível em: https://blog.flipper.net/1-month-battery-life-with-firmware-update/. Acesso em: jun. 2026.
[22] Flipper Devices. Battery Power Management 2100 mAh. Disponível em: https://cyberdolphin.in/flipper-zero-battery-power-management-2100-mah/. Acesso em: jun. 2026.
[23] Flipper Devices. Power — Flipper Zero Documentation. Disponível em: https://docs.flipper.net/zero/basics/power. Acesso em: jun. 2026.