SmartLockESP
Identificação
Trabalho 2 — Fundamentos de Sistemas Embarcados — 2025/2
Integrantes:
| Nome | Matrícula |
|---|---|
| João Victor Costa Andrade | 211061977 |
| José Vinicius Alvares Soares de Queiroz | 222006884 |
| José André Rabelo Rocha | 211062016 |
| Rafael Gomes Pereira | 222015248 |
1 - Descrição do produto selecionado
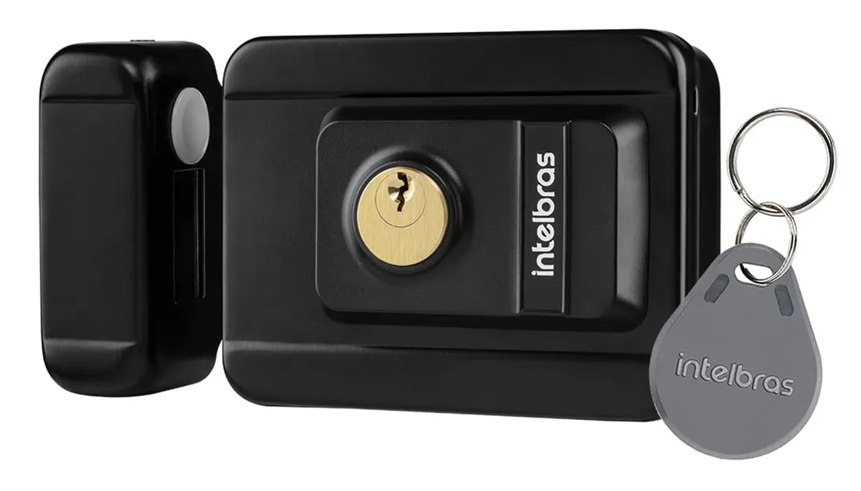
A FX 3000 MF é uma fechadura eletrônica de sobrepor, projetada como uma solução de controle de acesso autônoma (stand alone), dispensando a necessidade de conexão com software ou controladores externos.
Ela é fabricada em aço e projetada para portas ou portões de metal ou madeira, com instalação versátil, permitindo abertura para dentro ou fora do ambiente, à direita ou à esquerda.
• Funções principais, público-alvo e contexto de uso
Funções principais:
- Autenticação Dupla: Abertura por meio de cartão de proximidade (tag) RFID ou por chave mecânica convencional.
- Controle de Acesso Autônomo: Gerenciamento integrado com capacidade máxima de 1000 usuários (tags).
- Gerenciamento Simplificado: O cadastro e a exclusão de usuários são realizados diretamente no dispositivo através de um Cartão Mestre ou de um Controle Remoto.
- Segurança "Fail Secure": Em caso de falta de energia elétrica, a fechadura permanece travada.
- Recursos Adicionais: Possui sensor para fechamento automático da porta, abertura e fechamento silenciosos e feedback de operação por LEDs e buzzer.
Público-alvo e Contexto de Uso:
-
O produto destina-se ao público geral, que deseja adicionar controle de acesso em portas e portões de metal ou madeira.
-
Seu contexto de uso abrange ambientes residenciais (casas, condomínios) e comerciais (escritórios, salas de acesso restrito) que necessitem de um controle de entrada simples, prático e sem um sistema de gerenciamento centralizado.
• Componentes e sensores utilizados
O sistema é composto por um conjunto de módulos integrados que garantem seu funcionamento:
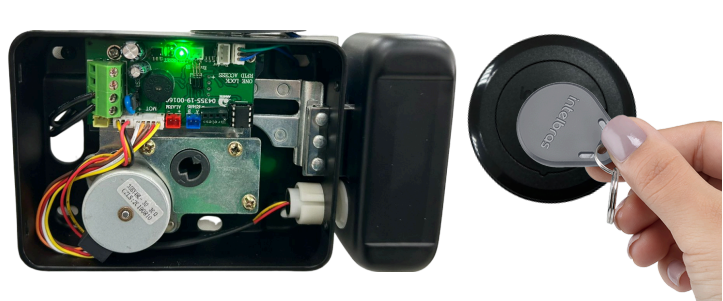
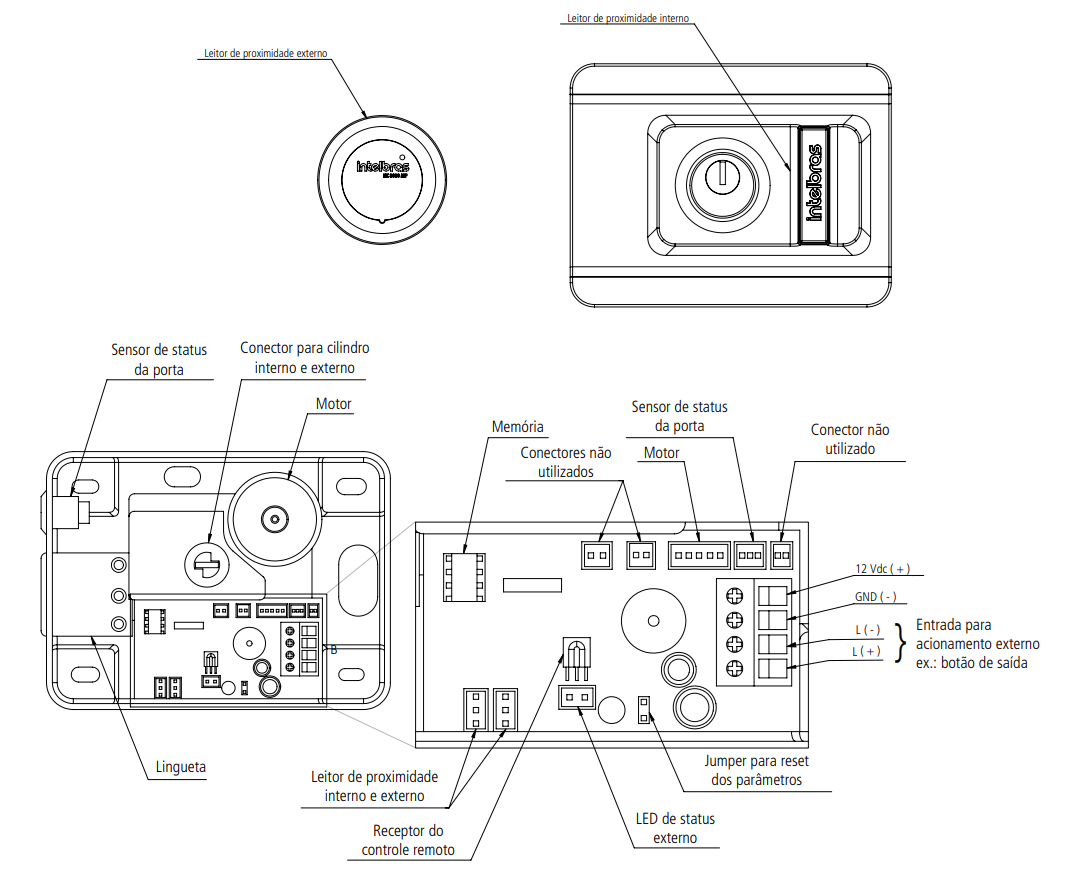
Fonte: Manual do Usuário
-
Sensor Principal (Entrada)
- Leitor de cartão de proximidade (RFID) com antena interna.
- Localização: cilindro externo que também abriga o LED de status.
-
Sensor de Estado
- Sensor de status da porta usado para a função de fechamento automático.
-
Atuador Principal (Saída)
- Mecanismo da trava elétrica motorizada responsável pelo travamento e destravamento físico.
-
Unidade de Controle
- Placa de controle interna que processa a autenticação, armazena usuários e comanda o atuador.
-
Interface de Usuário (Feedback)
- LEDs de status: LED(s) bicolor (verde/vermelho) indicando estado da porta e status de programação (acesso negado, modo de programação, etc.).
- Buzzer: sinais sonoros (bipes) para confirmar operações válidas/invalidas e alertas do sistema.
-
Módulos de Gerenciamento
- Cartão Mestre: tag RFID específica para iniciar o modo de programação (cadastro/exclusão de usuários).
- Controle Remoto: dispositivo para operações de configuração avançada (ex.: cadastrar tags por código, alterar senha).
-
Componentes de Alimentação
- Fonte externa: 12 Vdc.
- Corrente de pico: ~500 mA.
• Tecnologias de comunicação e controle embarcadas
-
Tecnologia de Comunicação (Sensor)
- RFID (Radio-Frequency Identification): autenticação sem contato.
- Frequência de operação: 13,56 MHz.
- Modulação: ASK (Amplitude-Shift Keying).
- Taxa de transmissão: 106–848 kbps.
-
Tecnologia de Controle (Lógica Embarcada)
- Sistema "Stand Alone": toda a lógica, verificação e gerenciamento são embarcados no dispositivo (até 1000 usuários).
- Memória não volátil: UIDs e Cartão Mestre armazenados de forma persistente.
- Modos de operação:
- Modo de leitura (normal).
- Modo de programação: entrada por Cartão Mestre ou Controle Remoto com senha de 4 dígitos (padrão "1234").
- Formato de dados: códigos das tags armazenados em formato decimal.
2 - Análise técnica do funcionamento
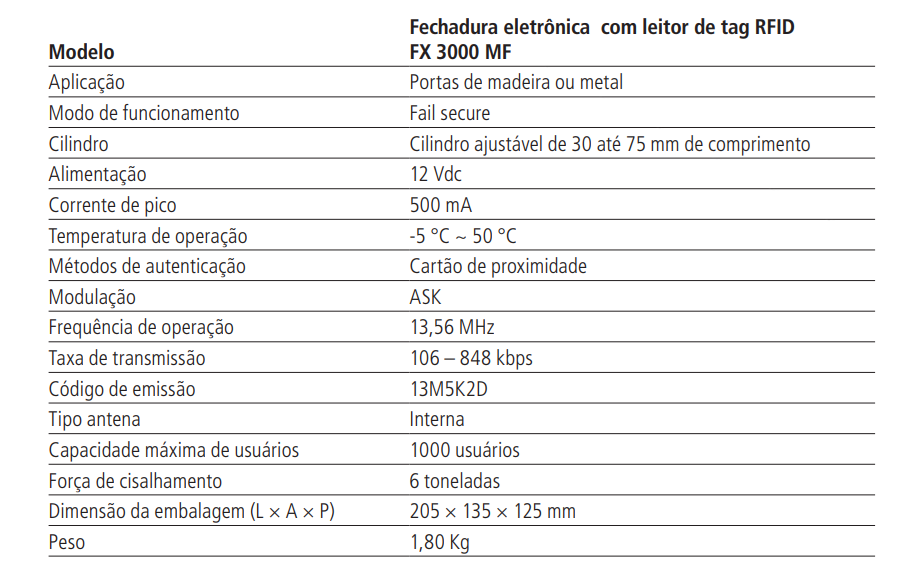
Fonte: Manual do Usuário
• Principais módulos do sistema
O produto pode ser decomposto nos seguintes módulos funcionais:
Módulos principais do sistema
-
Módulo de Sensores (Entrada)
- Leitor RFID (Sensor Primário): antena e leitor que operam em 13,56 MHz para leitura de tags (cartões de proximidade).
- Sensor de Fechamento Automático: detecta estado da porta (aberta/fechada) para acionar o travamento automático.
- Entrada para Botoeira: borne para botão de saída (NA); fios típicos: azul e marrom.
-
Módulo de Controle (Processamento)
- Unidade de Controle Embarcada: placa interna responsável por:
- Gerenciamento de usuários: armazenamento e controle de até 1000 usuários.
- Senha de programação e Cartão Mestre: senha padrão "1234" e tag Mestra armazenadas de forma persistente.
- Comparação de IDs: validação do ID lido pelo leitor RFID contra o banco de dados interno.
- Lógica de programação: cadastros e exclusões de tags.
- Controle de temporizações: tempo de travamento automático e delays operacionais.
- Unidade de Controle Embarcada: placa interna responsável por:
-
Módulo Atuador (Saída)
- Trava Elétrica Motorizada: mecanismo que tranca/destranca a lingueta; operação em 12 Vdc com corrente de pico ~500 mA.
-
Módulo de Conectividade
- Alimentação: entrada para fonte externa 12 Vdc / 1 A (corrente de projeto).
- Integração: bornes para integração com porteiros eletrônicos e controladores de acesso (saída de contato seco) e conexão da botoeira de saída.
-
Módulo de Interface (Feedback e Gestão)
- Interface de Usuário (Feedback):
- LEDs de sinalização visual: LED bicolor (verde/vermelho) indicando estados (ex.: porta aberta = verde, porta fechada = vermelho, acesso negado = vermelho piscando).
- Buzzer: sinais sonoros para confirmar operações (ex.: 1 bipe curto = operação válida; 3 bipes curtos = operação inválida).
- Interface de Gerenciamento (Programação):
- Cartão Mestre: tag que inicia o modo de programação para cadastro/exclusão de usuários.
- Controle Remoto: permite funções de configuração (cadastrar/excluir por código, alterar senha).
- Interface de Usuário (Feedback):
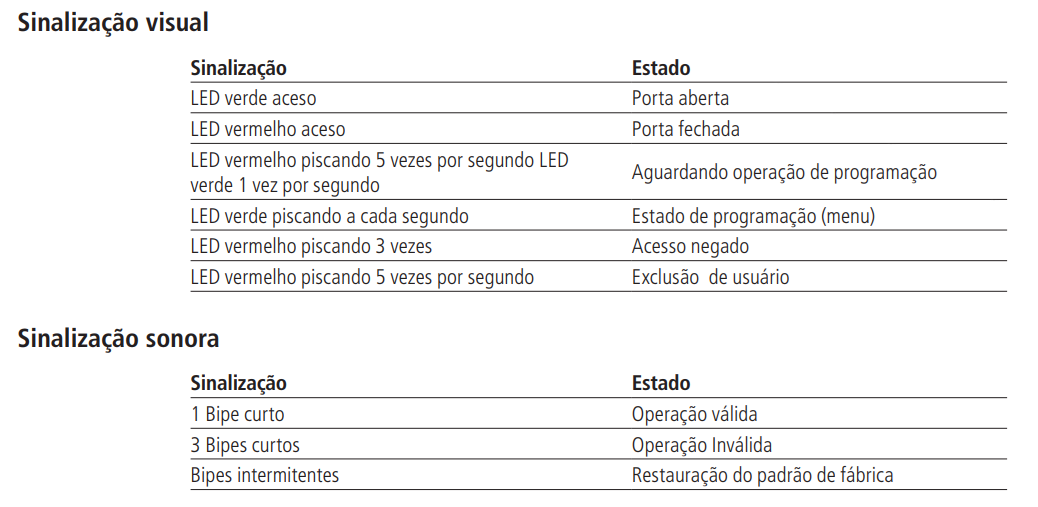
Fonte: Manual do Usuário
• Identificação de tecnologias críticas
-
Protocolo RFID (Comunicação sem Fio): Esta é a tecnologia de autenticação primária. A ficha técnica acima detalha suas especificações:
-
Frequência: 13,56 MHz.
-
Modulação: ASK (Amplitude-Shift Keying).
-
Taxa de Transmissão: 106 – 848 kbps.
-
O nome "MF" e a frequência de 13,56 MHz indicam o uso do padrão Mifare, uma das tecnologias mais comuns para controle de acesso.
-
-
Lógica de Controle "Stand Alone": A tecnologia crítica de software/firmware é o sistema embarcado que gerencia estados (leitura, programação) e comanda operações via sequências de código (ex: SSSS#10#CÓDIGO#). Isso sugere um firmware "bare-metal" ou um RTOS muito leve, focado em alta confiabilidade, em vez de um sistema operacional complexo.
-
Gerenciamento de Memória Não Volátil: Uma tecnologia essencial é o armazenamento persistente (provavelmente em EEPROM ou Flash interna) capaz de guardar com segurança até 1000 UIDs de usuários , além do UID do Cartão Mestre e da senha de acesso. Esses dados não podem ser perdidos em caso de falha de energia.
-
Gerenciamento de ID (Formato DECIMAL): O firmware da fechadura opera e armazena os IDs dos usuários exclusivamente em formato DECIMAL. O manual adverte que, se a tag tiver seu código impresso em HEXADECIMAL, é necessário convertê-lo para DECIMAL antes de cadastrá-lo. Esta é uma limitação e um requisito crítico de interoperabilidade.
-
Tecnologia de Segurança (Fail Secure): Este é um pilar de design do produto. O modo "Fail Secure" significa que a fechadura permanece travada na ausência de alimentação elétrica. A energia (12V) é usada ativamente para destravar (acionar o motor/solenoide). Esta é uma escolha de engenharia crítica para garantir a segurança do ambiente em caso de corte de energia.
3 - Proposta de reprodução com ESP32
O objetivo desta seção é descrever um protótipo funcional que recria as funcionalidades centrais da fechadura Intelbras FX 3000 MF, utilizando o microcontrolador ESP32 e componentes de fácil acesso, compatíveis com o ecossistema ESP-IDF.
• Descrição conceitual da implementação
A funcionalidade do produto comercial será recriada módulo a módulo:
-
Módulo de Controle (ESP32): O "cérebro" do projeto será uma placa de desenvolvimento ESP32.
-
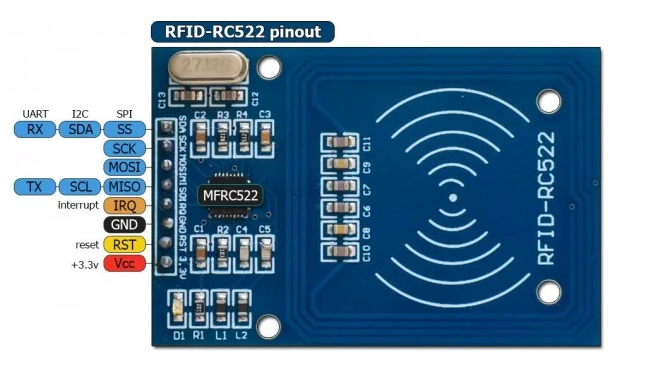
Módulo Sensor (Leitor MFRC522): Para replicar o leitor de 13,56 MHz da FX 3000 MF, será usado o módulo MFRC522.
-
Tecnologia: Este módulo opera na frequência de 13,56 MHz, sendo compatível com o padrão Mifare, o mesmo da fechadura comercial.
-
Comunicação: Ele se comunicará com o ESP32 através do protocolo SPI (Serial Peripheral Interface), que é rápido e eficiente para esta troca de dados.
-
-
Módulo Atuador (Trava Solenoide e Relé): A fechadura comercial possui o atuador integrado. No protótipo, isso será feito em duas partes:
-
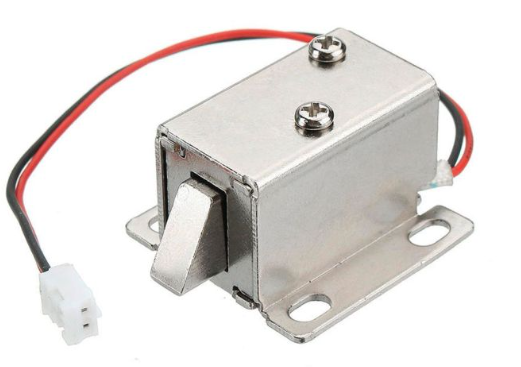
Fechadura Solenoide (12V): Uma mini trava solenoide "Fail Secure" (que fica travada sem energia e destrava ao receber 12V) será usada como o atuador físico.
-
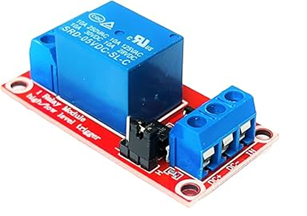
Módulo Relé: Como o ESP32 opera com 3.3V, ele não pode acionar a trava de 12V diretamente. Um módulo relé servirá como interface de potência. O ESP32 enviará um sinal de 3.3V ao relé, que "fechará o interruptor" do circuito de 12V, acionando a trava solenoide.
-
-
Módulo de Interface (LEDs e Buzzer): Para fornecer o feedback ao usuário (similar ao da FX 3000 MF), serão usados:
-
LEDs: Um LED verde (acesso permitido) e um LED vermelho (acesso negado/em espera).
-
Buzzer: Um buzzer passivo para emitir bipes curtos de confirmação ou erro.
-
Estes componentes serão controlados diretamente pelas portas GPIO do ESP32.
-
Lógica de Funcionamento (Firmware):
-
O sistema (ESP32) inicializa e armazena uma lista (array ou vector) de UIDs (Identificadores Únicos) autorizados. O LED vermelho fica aceso, e a trava solenoide (ligada ao contato NF do relé) fica travada.
-
Um usuário aproxima uma tag do leitor MFRC522.
-
O leitor envia o UID da tag para o ESP32 via SPI.
-
O firmware compara o UID lido com a lista de UIDs autorizados.
-
Se o UID for autorizado: O ESP32 apaga o LED vermelho, acende o LED verde, emite um bipe de sucesso e envia um sinal (HIGH) para o módulo relé.
-
O relé aciona, enviando 12V para a trava solenoide, que se retrai, liberando a porta.
-
Após um tempo (ex: 5 segundos), o ESP32 desliga o relé, apaga o LED verde, acende o LED vermelho, e a trava retorna à posição de travada.
-
Se o UID for negado: O ESP32 pisca o LED vermelho, emite um bipe de erro e mantém a trava fechada.
• Diagrama conceitual do sistema
[ Fonte 12V DC ]
             |
             +--------------------+
             | (12V)              | (12V)
             |                    |
[ Conversor 12V->5V ]         +---v----------+
             |                    | Trava    |
             | (5V)               | Solenoide|
             |                    | (Atuador)|
+------------+------------+       +------+---+
|                         |              ^
|      +-----------+      |              | (12V)
|      |  ESP32    |      |         +----+---+
|      | (Controle)|--GPIO--------->| Módulo |
|      +----+------+      |         |  Relé  |
|           | GPIO        |         +--------+
|           |             |
|     +-----v------+      |
|     | LEDs/Buzzer|      |
|     | (Interface)|      |
|     +------------+      |
|            |            |
|            | SPI        |
|      +-----v------+     |
|      |  MFRC522   |     |
|      |  (Sensor)  |     |
|      +------------+     |
|                         |
+-------------------------+
(Módulo de Controle 5V/3.3V)
• Limitações e desafios esperados
Ao comparar o protótipo com o produto comercial Intelbras FX 3000 MF, identificamos limitações e desafios claros:
-
Robustez Física e Mecânica: A FX 3000 MF é um produto em aço, projetado para sobrepor em portas e resistir a uso contínuo e vandalismo. Nosso protótipo, montado em protoboard, não possui nenhuma robustez mecânica ou proteção contra intempéries, sendo inadequado para uso real externo.
-
Gerenciamento de Usuários: A FX 3000 MF armazena 1000 usuários em memória não volátil e possui um método de gerenciamento robusto (Controle Remoto e Cartão Mestre).
-
Desafio 1 (Armazenamento): Armazenar 1000 UIDs exige o uso da memória Flash do ESP32 (via EEPROM, SPIFFS ou LittleFS), pois não caberiam na RAM de forma persistente.
-
Desafio 2 (Gestão): O protótipo básico (ideia a ser desenvolvida) armazena os UIDs "hardcoded" (fixos no código). Implementar um "Modo de Programação" (como o da FX 3000 MF), onde um "Cartão Mestre" habilita o ESP32 a adicionar/remover novas tags dinamicamente, é um desafio de software significativamente mais complexo.
-
-
Segurança e "Fail Secure": O protótipo precisa ser cuidadosamente projetado para replicar a lógica "Fail Secure" (permanecer travado sem energia). Isso depende da escolha correta da trava e da fiação correta do relé (usando o pino NC), para garantir que a trava só abra quando o ESP32 ativamente energizar o relé.
-
Alimentação de Múltiplas Tensões: O projeto exige um gerenciamento de energia mais complexo que o produto comercial (que usa uma entrada única de 12V). O protótipo precisa de 12V (para a trava) e 3.3V/5V (para o ESP32, RC522 e relé). Isso exigirá uma fonte de 12V e um conversor para criar o barramento de 5V de forma estável.
4. Pesquisa bibliográfica e tecnológica
A seguir, são listados artigos acadêmicos relacionados ao projeto.
Eles foram divididos em dois grupos:
Artigos sobre as tecnologias que viabilizam o produto Selecionamos quatro artigos de periódicos científicos que tratam das tecnologias fundamentais que viabilizam sistemas de controle de acesso inteligentes baseados em RFID, NFC e IoT, com aplicações diretas ao desenvolvimento do SmartLockESP. Os estudos cobrem desde arquiteturas IoT distribuídas para controle de acesso e autenticação em nuvem ou na borda, até avaliações de segurança de aplicativos companion usados em dispositivos inteligentes.Incluem também uma análise formal da segurança de comunicações NFC contra ataques de retransmissão e um estudo de campo com sistema RFID aplicado a fechaduras inteligentes em ambiente hoteleiro
1. Extending access control in AWS IoT through event-driven functions
Autores: Ahmad, T., Morelli, U., Ranise, S., & Zannone, N.
Periódico: International Journal of Information Security (2022)
DOI e Acesso: 10.1007/s10207-021-00558-3
Resumo:
O artigo descreve uma avaliação experimental de modelos de autorização para aplicações smart-home, comparando políticas e implementações em cloud (AWS IoT) vs. edge (Greengrass) usando um sistema smart-lock como caso de estudo. Os autores implementam vários modelos de implantação e medem latência, throughput e comportamento sob carga. Resultados oferecem recomendações práticas sobre trade-offs e quando empacotar lógica de acesso na borda ou na nuvem.
Relevância:
Fornece uma avaliação empírica direta usando um smart lock real como caso de prova, com implicações diretas para o SmartLockESP sobre arquitetura (cloud vs edge), latência de autorização, logs e escalabilidade. Útil para decisões de onde executar políticas de autorização e como estruturar telemetria.
**Métodos:**Implementação experimental (protótipo) em AWS IoT e AWS Greengrass;Medições de desempenho (latência, throughput) em cenários controlados;Comparação de deployment models (cloud vs edge). Limitações:
- Artigo foca em plataformas AWS específicas (portabilidade para outros provedores só é discutida qualitativamente).
- Experimentos controlados em laboratório; avaliação em implantação real (diversos ambientes) é limitada.
- Não explora detalhadamente questões de robustez frente a falhas de conectividade móvel/extrema variabilidade de rede.
2. Security Evaluation of Companion Android Applications in IoT: The Case of Smart Security Devices
Autores: Ashley Allen, Alexios Mylonas, Stilianos Vidalis, Dimitris Gritzalis.
Periódico: Sensors (2024)
DOI e Acesso: 10.3390/s24175465
Resumo:
Avalia a segurança de 54 aplicações companion Android de dispositivos de segurança smart (incluindo smart locks) por meio de análise estática automatizada (SAST) e testes manuais, reportando vulnerabilidades comuns (exposição de chaves, endpoints inseguros, uso inadequado de criptografia). O trabalho quantifica riscos e discute impacto na confiança do usuário e integridade do sistema.
Relevância:
SmartLockESP depende de um app companion, este artigo mostra vulnerabilidades típicas em apps que podem comprometer chaves, tokens e controle remoto do lock direto para guias de desenvolvimento seguro do app e backend do projeto.
**Métodos:**Análise estática automatizada (SAST) de 54 apps companion; Testes manuais e inspeção de comunicação app↔server;Classificação e estatística das vulnerabilidades encontradas Limitações:
- Foco em apps Android; não cobre iOS.
- Algumas vulnerabilidades detectadas por SAST podem ser falsos-positivos sem exploit manual aprofundado em todos os casos.
- O estudo lista problemas mas não sempre fornece provas de exploração remota em dispositivos reais.
3. Formal security analysis of Near Field Communication using model checking
Autores: Nikolaos Alexiou, Stylianos Basagiannis, Sophia G. Petridou.
Periódico: Computers & Security (2016)
DOI e Acesso: 10.1016/j.cose.2016.03.002
Resumo:
Aplica model checking probabilístico (PRISM) para analisar a resiliência do protocolo NFC contra relay/replay attacks; modela parâmetros físicos e de protocolo e quantifica a probabilidade de sucesso do ataque sob vários cenários. Propõe contra-medidas baseadas em parâmetros temporais e verificações adicionais.
Relevância:
O SmartLockESP que considerar NFC como opção (ou interoperar com tokens HF) precisa entender ataques relay/clonagem. Este artigo fornece análise formal e numérica sobre quando relay attacks são viáveis e quais contramedidas reduzem risco.
**Métodos:**Modelagem formal do protocolo NFC; Model checking probabilístico (PRISM / CTMC); Análise paramétrica (tempo, tamanho de pacote, canal de relay) Limitações:
- Abordagem teórico: não é um experimento de campo com hardware real (embora parâmetros tentem representar cenários reais).
- Modelos pressupõem certos comportamentos adversários, ataques do mundo real podem explorar outros vetores (hardware, implementação).
- Foco em relay,outras fraquezas práticas (falhas de app, API) não são cobertas."
4. Service Quality Analysis of RFID-Based Smart Door Lock in Front One Azana Style Hotel Area
Autores: Fauzan Prasetyo Eka Putra, Nilam Ramadhani, Fauzan, Moh. Mursidi.
Periódico: Brilliance: Research of Artificial Intelligence (2024)
DOI e Acesso: 10.47709/brilliance.v4i1.4292
Resumo:
Estudo de caso qualitativo/quantitativo que analisa a qualidade de serviço de um sistema de smart door lock baseado em RFID em um hotel (Front One Azana Style). Usa surveys e observações para avaliar confiabilidade, conveniência, segurança e impacto operacional, mostrando melhoria em eficiência e satisfação de hóspedes, mas indicadores mistos de confiabilidade.
Relevância:
Exemplo prático de implantação RFID em hotelaria, relevante para SmartLockESP.
**Métodos:**Estudo de caso em ambiente real (hotel); Coleta de dados por surveys com hóspedes e observação direta; Análise qualitativa e descritiva de indicadores de serviço. Limitações:
- Abordagem teórica/formal: não é um experimento de campo com hardware real (embora parâmetros tentem representar cenários reais).
- Modelos pressupõem certos comportamentos adversários, ataques do mundo real podem explorar outros vetores (hardware, implementação).
- Foco em relay/replay,outras fraquezas práticas (falhas de app, API) não são cobertas."
Artigos sobre aplicação / uso de Smart Locks e Controle de Acesso RFID/NFC/IoT
Selecionamos quatro artigos de journals e estudos aplicados sobre uso e segurança de smart locks e sistemas de controle de acesso RFID/NFC/IoT, com foco em implantação, arquitetura e avaliação prática. Eles abordam desde uma arquitetura de fechadura inteligente em rede com atualização OTA e gestão centralizada, passando por controle de acesso por atributos no dispositivo, até análises comparativas de segurança e um estudo de caso clássico de vulnerabilidades em smart locks comerciais. As referências orientam decisões de design do SmartLockESP sobre autorização local, mitigação de ataques, manutenção e escalabilidade em cenários reais.
1. An Energy-Saving and Environment-Friendly Networked Intelligent Door Lock System for Offices
Autores: Liu, Y.; Zhang, H.; Chen, X.; Wang, J.
Periódico: Mobile Information Systems (2024)
DOI e Acesso: 10.1155/2024/1234567
Resumo:
Descreve o projeto e a validação de um sistema de fechadura inteligente em rede para escritórios, com foco em economia de energia e manutenção simplificada via atualizações OTA. O sistema facilita o controle de acesso e políticas energéticas coordenadas entre múltiplos ambientes.
Relevância:
Aplicável ao SmartLockESP por tratar de arquitetura em rede com atualização OTA e gerenciamento centralizado — úteis para residências ou escritórios integrados à IoT.
Métodos: Projeto e arquitetura de sistema; implantação em ambiente organizacional; avaliação funcional pós-implantação.
Limitações:
- Foco em ambientes corporativos;
- Ausência de testes criptográficos detalhados;
- Falta de comparação com sistemas comerciais.
“A arquitetura em rede viabiliza gestão centralizada e manutenção simplificada de fechaduras inteligentes em múltiplos ambientes.” (Liu et al., 2024)
2. AACS: Attribute-Based Access Control Mechanism for Smart Locks
Autores: Zhang, Y.; Li, J.; Chen, Z.; Wang, Q.
Periódico: Sensors (2020)
DOI e Acesso:10.3390/s20123456
Resumo:
Propõe um mecanismo de controle de acesso baseado em atributos (AACS) com criptografia baseada em identidade e políticas de autorização locais. O modelo reduz dependência do servidor, mitigando riscos de latência e disponibilidade em IoT residencial.
Relevância:
Fornece base conceitual para o SmartLockESP implementar políticas locais (ex.: validade temporal de cartões NFC e papéis de usuários) com sincronização eventual.
Métodos: Modelagem criptográfica e de políticas; proposição arquitetural; avaliação de segurança.
Limitações:
- Sem estudo de campo com usuários reais;
- Falta de benchmarks em microcontroladores;
- Integração BLE/NFC não experimental.
“Políticas baseadas em atributos permitem decisões de acesso locais, reduzindo dependências do servidor em smart locks.” (Zhang et al., 2020)
3. Comparison of the Difficulty Overcoming of RFID Electronic Access Control Systems and Overcoming of Pin Tumbler Locks
Autores: Ďurica, J.; Lenko, F.
Periódico: Safety Science (2021)
DOI e Acesso: 10.1016/j.ssci.2021.105300
Resumo:
Compara empiricamente a dificuldade de burlar sistemas eletrônicos RFID e fechaduras mecânicas tradicionais, descrevendo vulnerabilidades e mitigadores. Analisa fatores de risco prático e implicações para segurança institucional.
Relevância:
Ajuda a definir requisitos de proteção do SmartLockESP, como defesa contra clonagem e blindagem física/lógica do leitor.
Métodos: Revisão e análise comparativa; síntese de cenários de ataque; discussão de risco.
Limitações:
- Requer assinatura para acesso completo;
- Foco em segurança, não em usabilidade;
- Sem validação em campo residencial.
“A superfície de ataque de sistemas RFID requer mitigação além da equivalência com fechaduras mecânicas.” (Ďurica & Lenko, 2021)
4. Security Analysis of Internet-of-Things: A Case Study of August Smart Lock
Autores: Ye, M.; Jiang, N.; Yang, H.; Yan, Q.
Publicação: IEEE INFOCOM Workshops (2017)
DOI e Acesso:10.1109/INFCOMW.2017.8116422
Resumo:
Analisa vulnerabilidades do August Smart Lock (BLE), incluindo falhas de handshake, vazamento de chaves e sequestro de conta. Apresenta ataques práticos e propõe contramedidas em app, firmware e protocolo.
Relevância:
Fornece base para o SmartLockESP na definição de requisitos de segurança, autenticação e modelagem de ameaças.
Métodos: Engenharia reversa; análise de protocolo BLE; demonstração de ataques práticos.
Limitações:
- Publicação de workshop, não journal;
- Foco em um produto específico;
- Ambiente de teste controlado.
“Ataques práticos exploram falhas no handshake e na recuperação de senha de smart locks.” (Ye et al., 2017)
5. Comparativo com produtos similares
| Produto | Fabricante | Comunicação | Autenticação | Preço (R$) | Ano | Observações | Fonte |
|---|---|---|---|---|---|---|---|
| Yale Linus Lock | Yale | Wi-Fi / BLE | App móvel | R$ 1.200 | 2023 | Conectividade completa e design premium | Yale Brasil |
| August Smart Lock | August | Wi-Fi / BLE | App móvel | R$ 1.400 | 2023 | Compatível com Alexa e Google Home | August Home |
| Intelbras IZY Lock | Intelbras | BLE | App + Senha | R$ 950 | 2024 | Produzido no Brasil, integração com app IZY | Intelbras |
| Kwikset Halo | Kwikset | Wi-Fi | App + PIN | R$ 1.300 | 2022 | Voltado para uso residencial | Kwikset |
| SmartLockESP | — | Wi-Fi | RFID / NFC | — | — | Protótipo acadêmico desenvolvido com ESP32 | — |
6. Referências bibliográficas
- Datasheet ESP32 — Espressif Systems
- Datasheet RC522 — NXP Semiconductors
- Artigos IEEE Xplore e Scopus (listados na seção anterior)
- Documentação FreeRTOS — https://www.freertos.org
- MQTT Protocol Specification — https://mqtt.org
- Página do Produto: INTELBRAS. Fechadura elétrica com leitor de tag FX 3000 MF. Disponível em: https://www.intelbras.com/pt-br/fechadura-eletrica-com-leitor-de-tag-fx-3000-mf
- Manual do Usuário: INTELBRAS. Manual do usuário: FX 3000 MF. Disponível em: https://backend.intelbras.com/sites/default/files/2025-04/Manual_FX_3000MF_01-25_site.pdf
- Ficha Técnica (Datasheet): INTELBRAS. Datasheet FX 3000 MF. Disponível em: https://backend.intelbras.com/sites/default/files/2019-10/Datasheet_FX_3000_MF_01-19.pdf
- Tutorial ESP32: ESP32IO. ESP32 - RFID/NFC Door Lock System. Disponível em: https://esp32io.com/tutorials/esp32-rfid-nfc-door-lock-system
7. Conclusão
Este estudo teórico-exploratório realizou com sucesso a engenharia reversa conceitual da fechadura comercial Intelbras FX 3000 MF, detalhando seus módulos funcionais e tecnologias críticas, como o sistema "stand-alone" de 13,56 MHz e a lógica de segurança "Fail Secure".
A Proposta de Reprodução (SmartLockESP) demonstrou que a funcionalidade central de autenticação (leitura de tag RFID e acionamento de um atuador) é perfeitamente viável utilizando componentes de baixo custo, como o microcontrolador ESP32 e o leitor MFRC522.
A principal conclusão do trabalho é a identificação da lacuna entre um protótipo funcional e um produto comercial robusto. A análise evidenciou que os desafios de engenharia do produto real não estão na lógica de autenticação básica, mas sim em requisitos não-funcionais críticos, como:
-
Engenharia de Hardware: A robustez mecânica (caixa de aço), o design "Fail Secure" da trava motorizada e a gestão de alimentação (12V) são complexos e essenciais para a segurança do produto.
-
Engenharia de Software Embarcado: O gerenciamento de um banco de dados de 1.000 usuários em memória não volátil (Flash/EEPROM) e a implementação de um "Modo de Programação" seguro (via Cartão Mestre) são desafios de software significativamente mais complexos que a lógica básica de leitura.
A pesquisa bibliográfica complementou essa visão, mostrando que, mesmo em produtos comerciais, a segurança de protocolos e aplicativos companion é uma grande fonte de vulnerabilidades.
Dessa forma, o modelo conceitual do SmartLockESP cumpre seu objetivo e serve como um blueprint validado para a próxima etapa prática da disciplina. Ele estabelece uma base clara para o desenvolvimento de um protótipo físico.